

Топовые запросы


Редактировать самые популярные запросы
×
настройка автоматического обновления
Текущие элементы (перетащите для изменения порядка):



Опубликовано больше 4 лет назад
IObit Protected Folder Pro

Подробнее о скидке
Бесплатно получаем программу для блокирования файлов и папок под паролем - IObit Protected Folder Pro
1. Скачиваем (comss.ru/dow…679) программу IObit Protected Folder Pro;
2. Переходим в меню: "Options > User Interface > Current Language > Русский";
3. Активируем полную версию в меню "Регистрация", используя лицензионный код: 568BF-77C08-1EC40-E72B9 или 993E2-F33DA-5285B-050B9
1. Скачиваем (comss.ru/dow…679) программу IObit Protected Folder Pro;
2. Переходим в меню: "Options > User Interface > Current Language > Русский";
3. Активируем полную версию в меню "Регистрация", используя лицензионный код: 568BF-77C08-1EC40-E72B9 или 993E2-F33DA-5285B-050B9
Категории :
Самое горячее
11957° 1000 ВАУ-баллов на одежду и обувь (можно оплатить 50%, возможно, не всем)
50%
7810° Зарубежная Mastercard Freedom Bank за $49 — без поездки в Казахстан и посредников
3 995₽
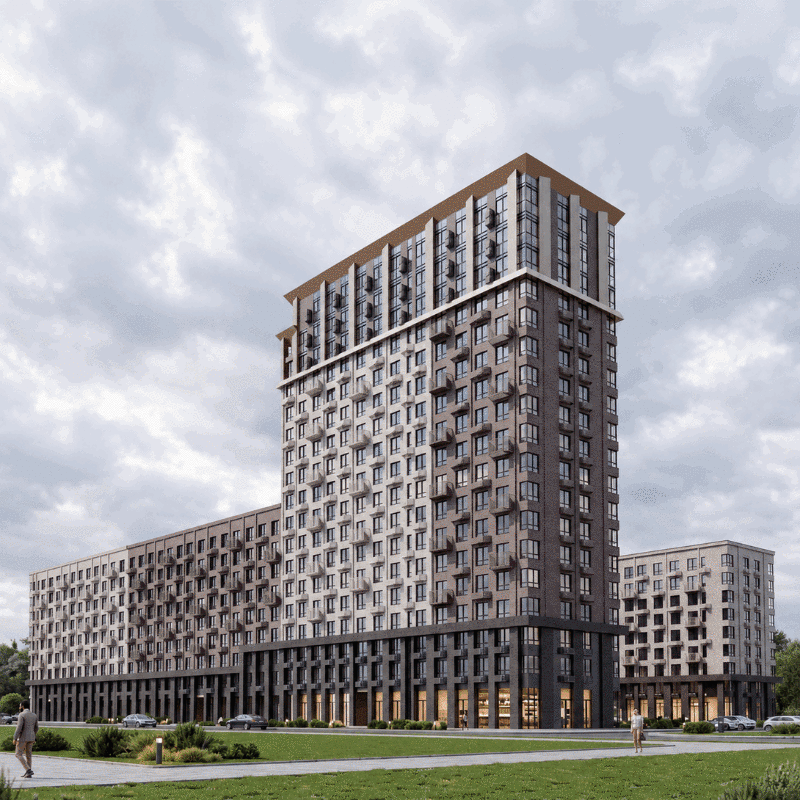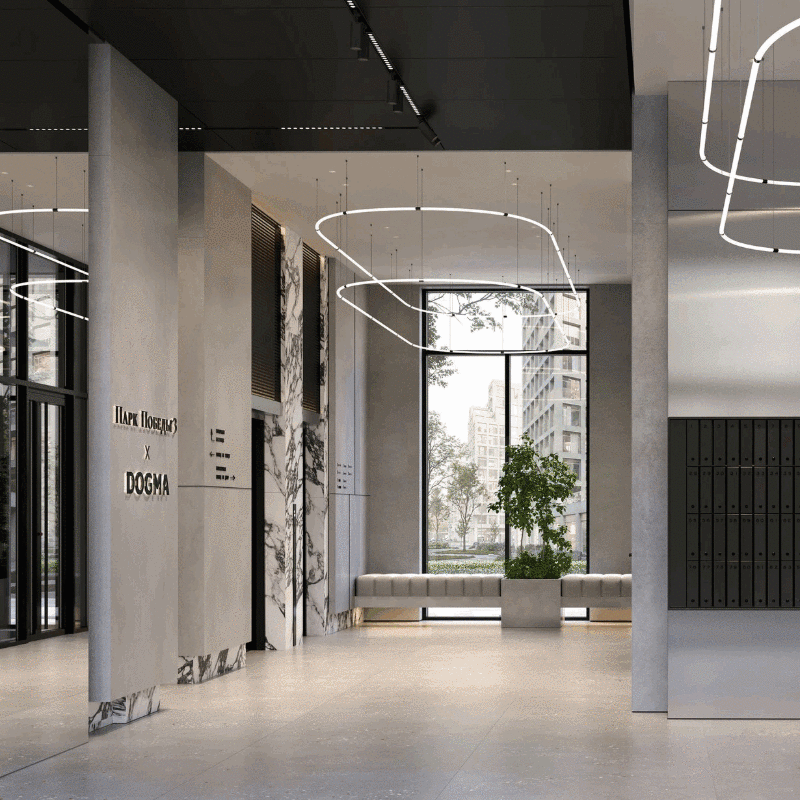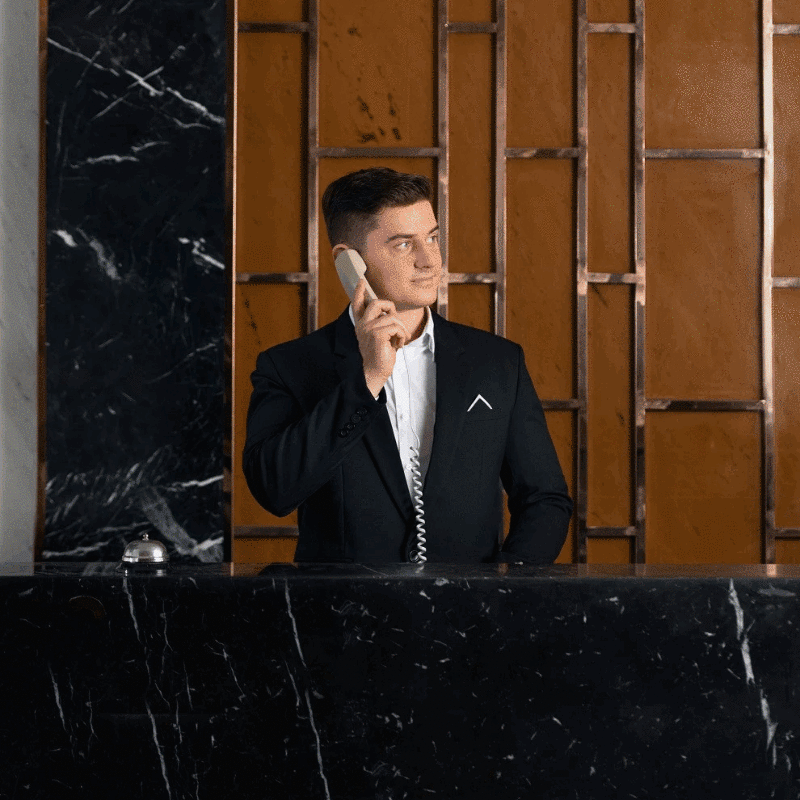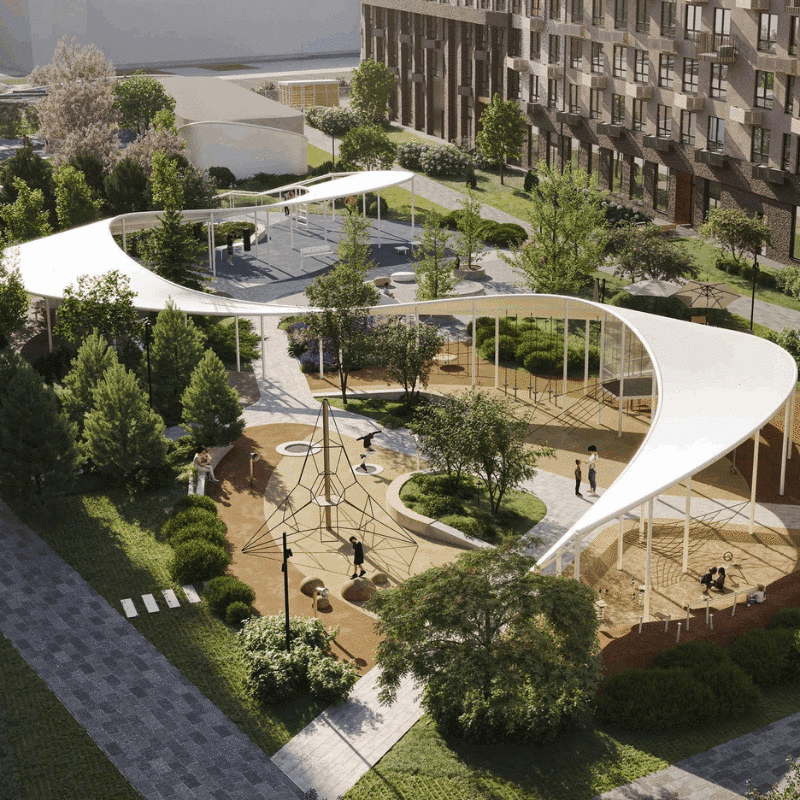
7908° [Краснодар] Однушка 36.4 м² в новостройке, бизнес-класс, white box, Парк Победы 3, DOGMA
4 437 233₽
2508° Подписка СберПрайм на 30/60 дней за 1₽ для всех без активной через 2GIS (см. описание)
0₽
3312° Экспедиционный круиз Антарктида: Земля первых, 33700 бонусов, 12 дней: 14.02 – 25.02.2028, RussiaDiscovery
1 122 716₽
Показать все
Топ обсуждения
3716° Подделки кофе на озон
 OgoVauFantastika
659° (Steam) Игра GeForce 8800 GTX - 20 Years of a Legend (GeForce 8800 GTX - 20 лет отвала)
 chihuahua

186° 11.11 наступило, где скидки? Всё подорожало
 Sertifikator
8365° Топ автор Озон/Ozon
Настяяяяяяя
Показать все


У нас телефоны с камерами на проходной сдают.
эх.... в организации у нас всё опломбировано, usb только доверенные, скрытое дублирование всех файлов, снимки экрана, кейлоггеры, дублирование всех заданий диспетчеров печати и прочее и прочее... но пришли к выводу, что технически мы не можем запретить фото экрана или переписывание данных с экрана карандашом на салфетку - только организационные меры, вплоть до уголовной
Лучший вариант - шифрование "на лету".
На диске файлы и папки лежат в зашифрованном виде, а доступ к ним осуществляется через специальную программу посредством подключения виртуального диска.
Из плюсов: можно спокойно выкладывать такие файлы в облако на хранение.
Сам уже около 6-7 лет пользуюсь "Boxcryptor". Доступ к зашифрованным данным со всех устройств, в т.ч. с мобильного.
Не соглашусь.
Хороший сайт. Достойные статьи.
Варез не рекламируют.
Если файлы зашифрованы EFS, не сможете вы их на другом устройстве просто так открыть. (Нужно сначала сертификат с ключом шифрования извлечь и перенести)
Хотя, если в вашей организации пользователи могут свободно вытаскивать hdd из компов, то никакие средства защиты уже не помогут. Даше стойкое шифрование.
в два клика = в том же >>> Дополнительно: беру на себя Аудит и вуаля!
Не-а, сначала надо права прописать в винде, а так фигушки, хоть вы суперадмин
ага, а потом этот носитель (винт, флэшку) с запароленной папкой в другом устройстве под админом открываем и не нужны уже никакие пароли!
Жену бояться в лес не ходить))) с такой женой и пароль забудешь
Да ну на, помойка йобит
Йобит полная и очень полная,
Comss норм сайт, а йобит не нужный софт, пароль к архива и папкам можете сами установить
Хорошая фирма, хорошие программы, особенно разблокировки недоступных файлов и обновления драйверов. Унинсталл тоже хорошая.
Просто нужно уметь пользоваться
Очень просто - создаем отдельных пользователей с разными паролями.
Потом у нужных каталогов с программами или файлами открываем Свойства - Безопасность - Дополнительно.
Удаляем элемент разрешений для группы Пользователи.
Создаем новые элементы разрешений только для тех пользователей, которым разрешено пользоваться этой программой.
Все остальные сосут лапу.
Также файлы и каталоги можно зашифровать - Свойства - Общие - Другие аттрибуты - Шифровать содержимое для защиты данных. Только не забудьте создать Агента восстановления для EFS.
Ну я на вас посмотрю, как будете пользоваться зашифрованными программи в архиве. Очень будет удобно, несомненно.
не лучше запаролить просто архивом а том же 7-zip