

Топовые запросы


Редактировать самые популярные запросы
×
настройка автоматического обновления
Текущие элементы (перетащите для изменения порядка):




Опубликовано почти 4 года назад
Kaspersky Internet Security на 1 год
540₽
1 800₽
(70%)


Поделился(-ась)
Exclusive.Ex...
Автор
Подробнее о скидке
Kaspersky Internet Security на 2 устройства на год по цене 540
Если вы перейдете по ссылке или купите товар из публикации, Pepper может получить комиссию от магазина, но это никак не влияет на то, какие скидки публикуются на сайте. Больше информации в разделах FAQ и О нас
Категории :
Самое горячее
11988° 1000 ВАУ-баллов на одежду и обувь (можно оплатить 50%, возможно, не всем)
50%
7856° Зарубежная Mastercard Freedom Bank за $49 — без поездки в Казахстан и посредников
3 995₽
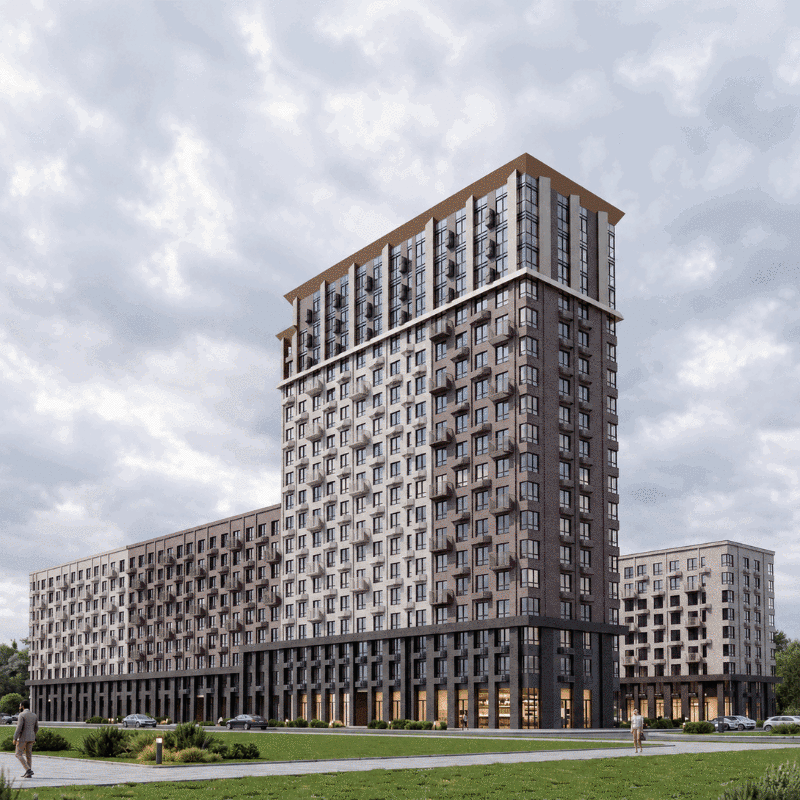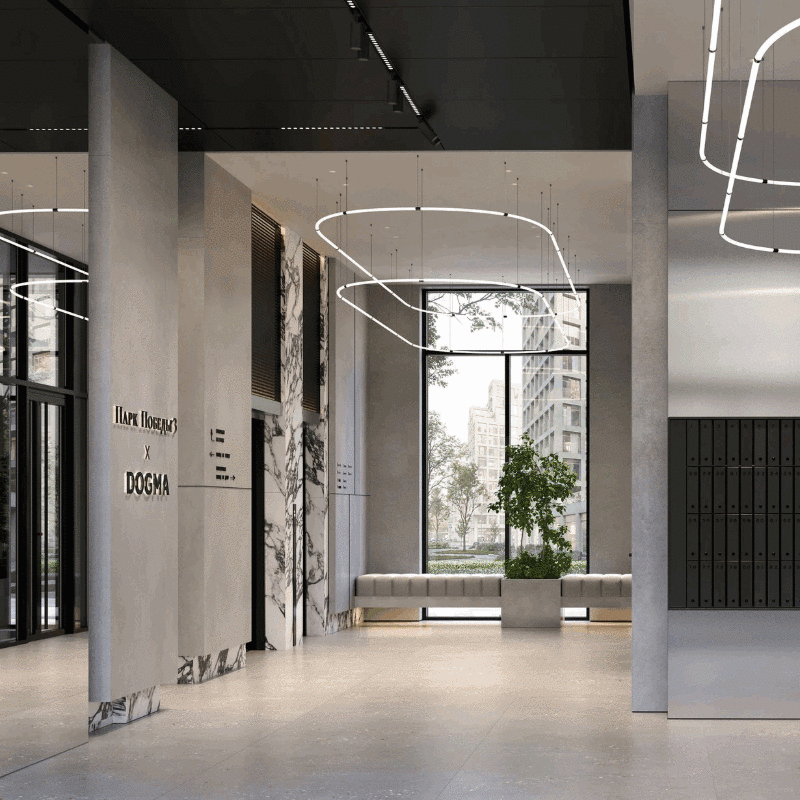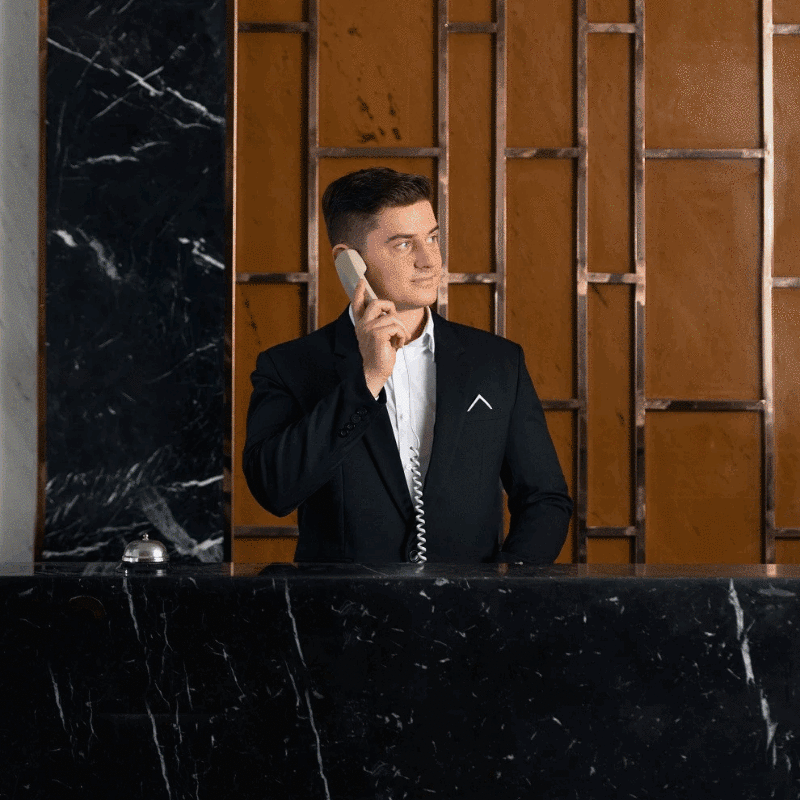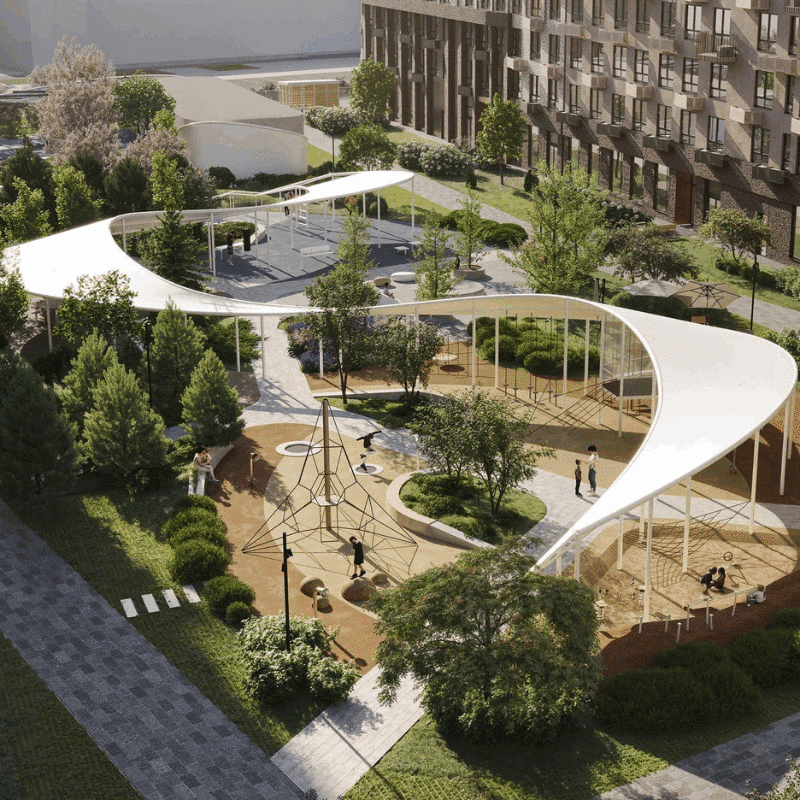
7923° [Краснодар] Однушка 36.4 м² в новостройке, бизнес-класс, white box, Парк Победы 3, DOGMA
4 437 233₽
2528° Подписка СберПрайм на 30/60 дней за 1₽ для всех без активной через 2GIS (см. описание)
0₽
3348° Экспедиционный круиз Антарктида: Земля первых, 33700 бонусов, 12 дней: 14.02 – 25.02.2028, RussiaDiscovery
1 122 716₽
Показать все
Топ обсуждения
3722° Подделки кофе на озон
 OgoVauFantastika
659° (Steam) Игра GeForce 8800 GTX - 20 Years of a Legend (GeForce 8800 GTX - 20 лет отвала)
 chihuahua
262° 11.11 наступило, где скидки? Всё подорожало
 Sertifikator

8419° Топ автор Озон/Ozon
Настяяяяяяя
Показать все

Про удалить МакаФе так делал, определял свой деинсталятор как вирус и удалял его))
ВПН включил, активировал, впн удалил и живи нормально
P. S. Если есть белый IP в ru_зоне... То "братушки из цэ европы" обязательно проверят Ваш ресурс на пенетрацию... А тот же KIS весьма хорошо их посылает в гейропу!
P. S. S. Вот столько Садомитовых подсетей у меня в бане... В основном загневающий запад, но есть и азия, ну и естественно жолто-блакитные через проксю...
В роутерах нормальных и так всё закрыто, хоть засканься.
Если уж дудосом захотят положить, тут и касперович не поможет. провайдер скорее первый ляжет)
ты бы больше параноил, куда, кому и что, винда о тебе сливает)) а не сканы портов с ботнетов школяров "загнивающего запада, с жолто-блакитными". вот уж где дырень, так дырень. и кашперович твой не защитит
плохо читали, смотрели картинки. Там и Мелко_мягкие подсети в бане...
Вы никогда не открывали порт наружу? если нет - ок, проблем нет. А если открыт?...
там не скан портов. А реальный подбор паролей... для юзеров винды был
Если порт открыт наружу, то как правило, ацесс листом закрываются, по адресам из списка.
Так, чтобы найти, куда было подбирать (службу), в первую очередь и сканят диапазон популярных портов, потом уже прогон начинают с подбором. Как уже выше подметили, в логах такого же некротика, это очень наглядно видно, если включить его сразу без конфига, с белым ипом
А открывать наружу, какой-нибудь RDP, VNC, SSH и тому подобные, без ацесс листа или туннеля, в наше время - как минимум, дурной тон. На уж прямо самый крайний случай, если очень надо - по ключам авторизацию, без связки логина-пароля. Естественно, предварительно сменив стандартный порт сервиса и раз уж вам так нравится блокировать сети, прикрутить какой-нибудь honeypot, fail2ban и прочие.
Ну и тогда конечно, не стоит потом удивляться, почему это "интернет так тормозит" или же сплоитом, службу вдруг вальнули.
Для родителей в комп взять не помешает я думаю, чтобы лишнего не натыкали