

Топовые запросы


Редактировать самые популярные запросы
×
настройка автоматического обновления
Текущие элементы (перетащите для изменения порядка):




Подробнее о скидке
 Вирус попався - зашифровал файлы, теперь они выглядят вот так и весят практически всего одинаково - в системе я так понял типа 1024, 2048. Как файлы можно отдельные расшифровать? От аваста какае-та шляпа, а не дешифраторы.
Самое горячее
11982° 1000 ВАУ-баллов на одежду и обувь (можно оплатить 50%, возможно, не всем)
50%
7832° Зарубежная Mastercard Freedom Bank за $49 — без поездки в Казахстан и посредников
3 995₽
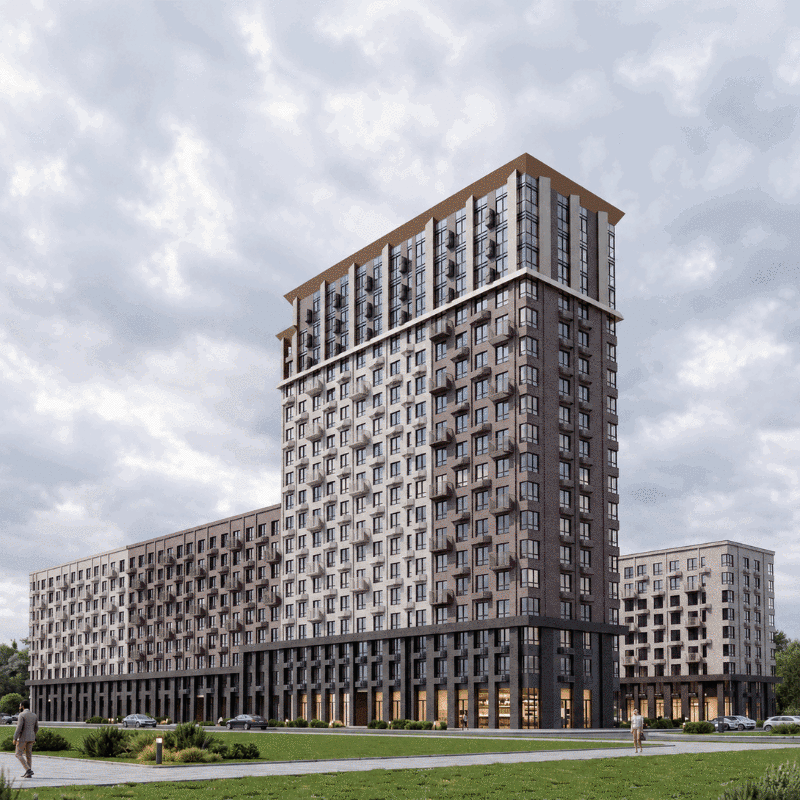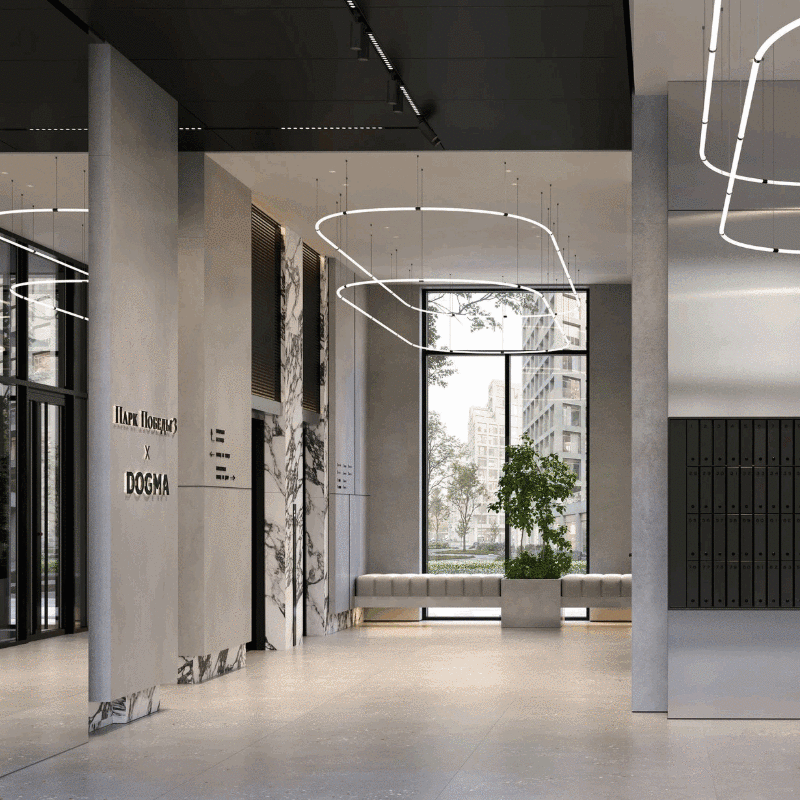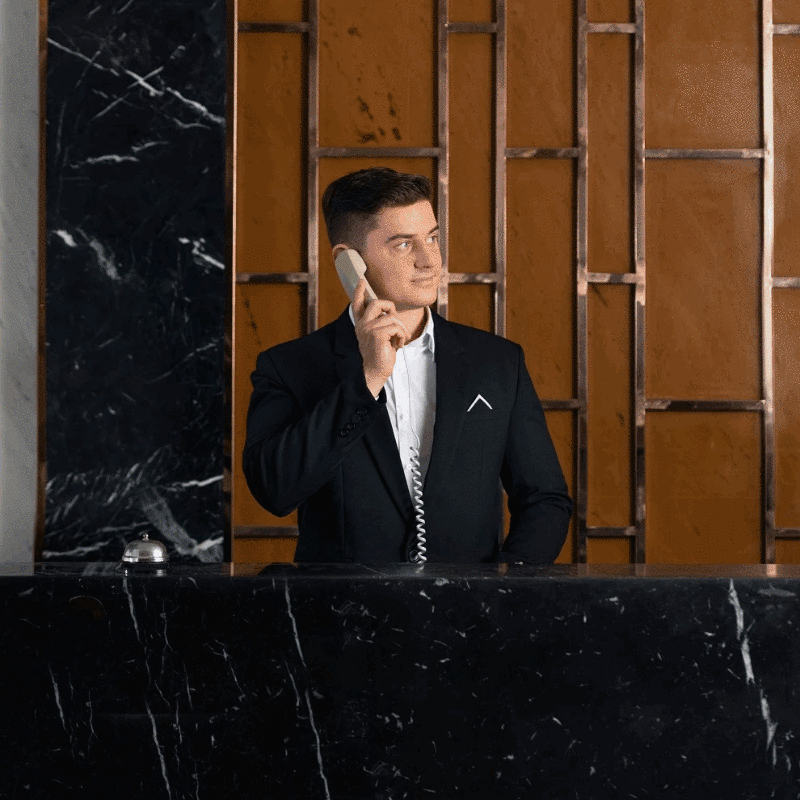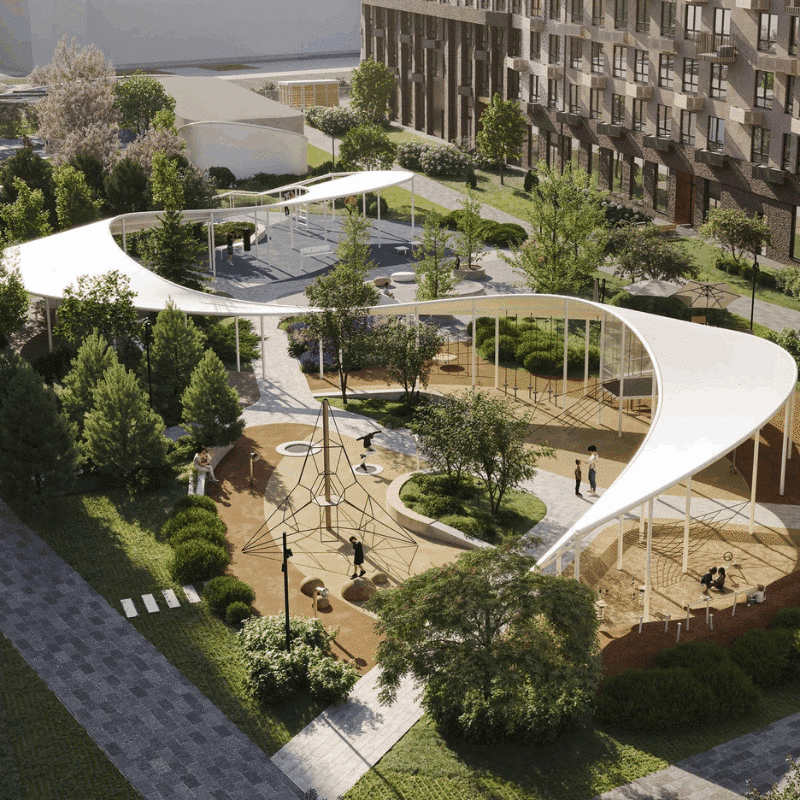
7922° [Краснодар] Однушка 36.4 м² в новостройке, бизнес-класс, white box, Парк Победы 3, DOGMA
4 437 233₽
2518° Подписка СберПрайм на 30/60 дней за 1₽ для всех без активной через 2GIS (см. описание)
0₽
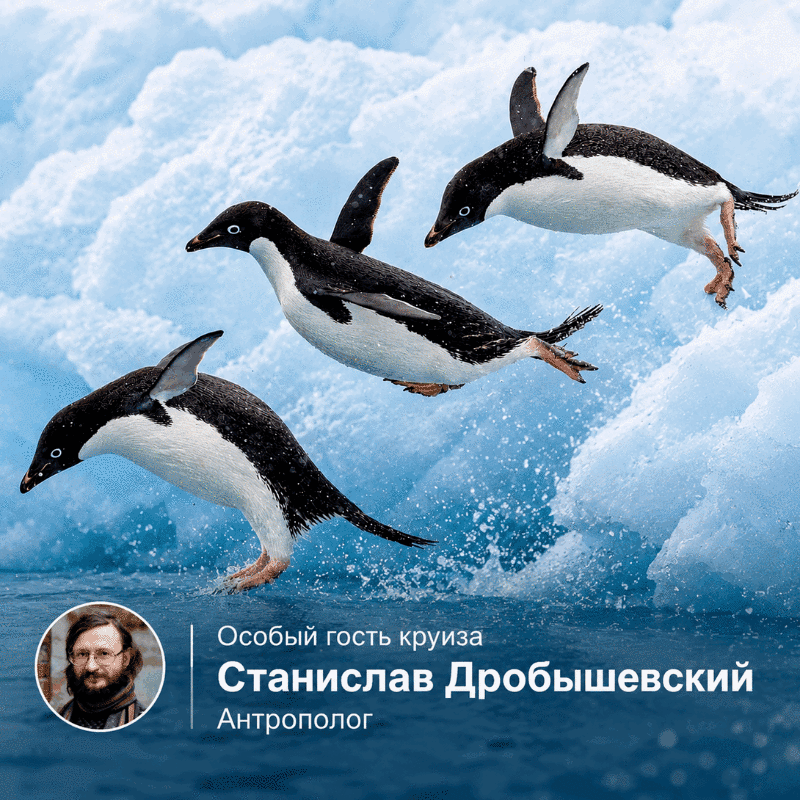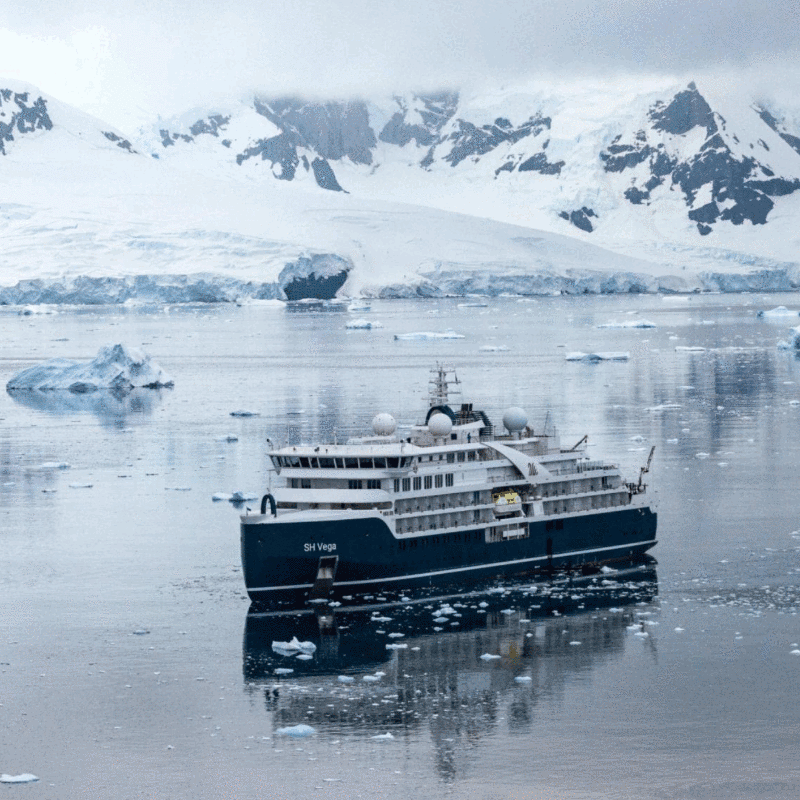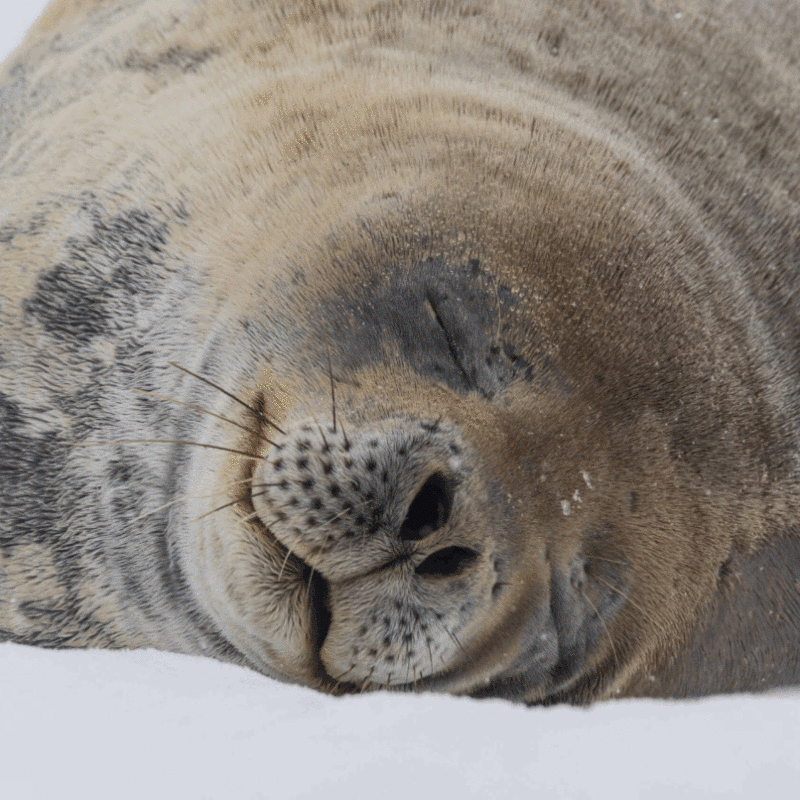
3312° Экспедиционный круиз Антарктида: Земля первых, 33700 бонусов, 12 дней: 14.02 – 25.02.2028, RussiaDiscovery
1 122 716₽
Показать все
Топ обсуждения
3717° Подделки кофе на озон
 OgoVauFantastika
659° (Steam) Игра GeForce 8800 GTX - 20 Years of a Legend (GeForce 8800 GTX - 20 лет отвала)
 chihuahua
248° 11.11 наступило, где скидки? Всё подорожало
 Sertifikator

8382° Топ автор Озон/Ozon
Настяяяяяяя
Показать все

если вдруг повезло и на компьютере нет админских прав - то можно попытаться поискать теневую копию опять же если не отключена.
Скорей всего зашифровало автоматом и они(хацкеры) не в курсе что там. Напиши на дурочка, и для возможного снижения цены - типо: так и так, чето сын/дочь/жена/кот - скачал, зашифровались данные, жалко семейные фото, остальное всё равно. Могут цену скинуть, оплатите и дадут ключ дешифратор, но возможно и кинут.
1. Кто уже делает бэкапы.
2 Кто ещё НЕ делает бэкапы.
3. Люди с аватаркой из игры Stray котика, которые не изучают описанную ситуацию и трепятся в комментах, получая лайки
Либо надо определить семейство шифровальщика, может код по нему найдётся.
Без этого сложно определить версию шифровальщика